Un desarrollador asegura haber logrado el primer jailbreak por software de Nintendo Switch 2. El proyecto ns2jb aprovecha SmileBASIC y contó con ayuda de Codex.
Nintendo Switch 2 consigue su primer jailbreak por software con ayuda de Codex
La Nintendo Switch 2 acaba de dar un paso importante para la comunidad dedicada a la modificación de consolas. El desarrollador Sammy Hajhamid, conocido en redes sociales como pepsipu, ha presentado ns2jb, un exploit que permite ejecutar código nativo en la nueva consola de Nintendo sin necesidad de instalar un modchip. El método funciona, según su creador, con el firmware 23.0.1 y abre nuevas posibilidades para ejecutar aplicaciones caseras, investigar el funcionamiento interno del sistema y modificar videojuegos.
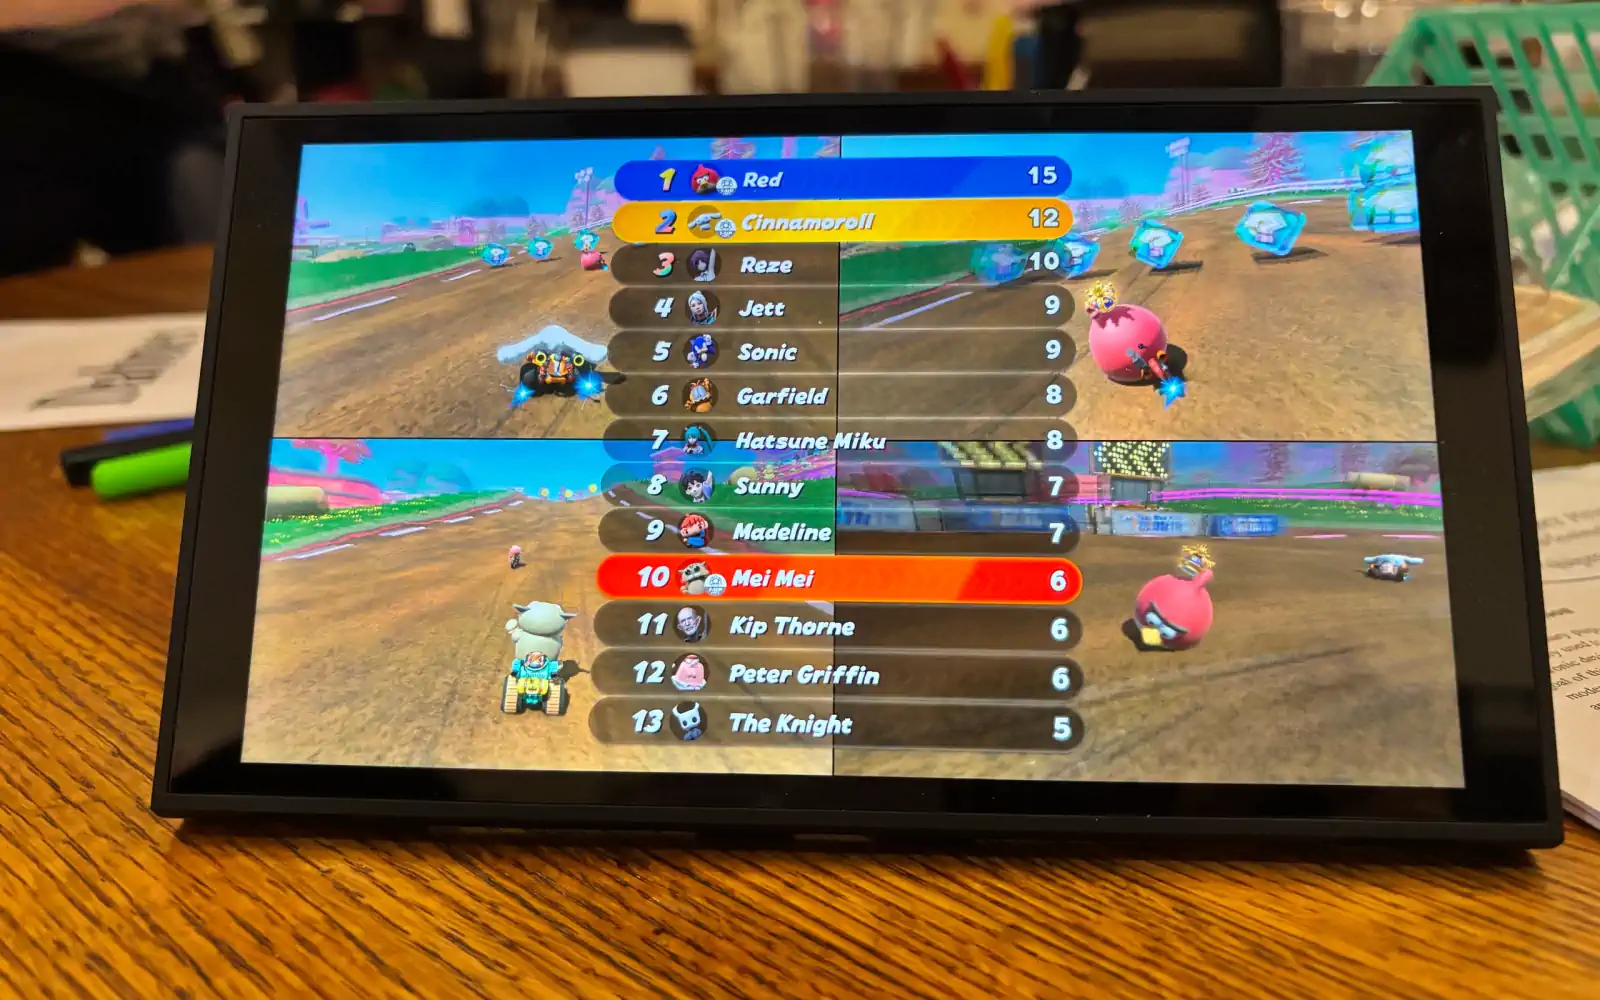
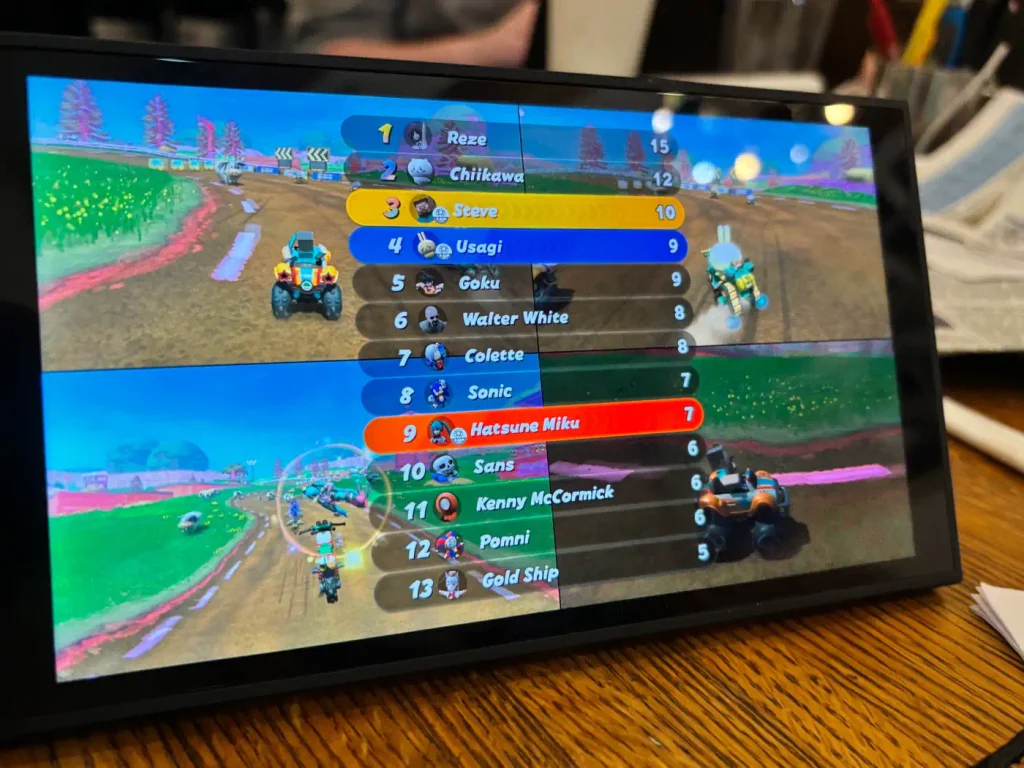
Para demostrar el alcance de su descubrimiento, el investigador publicó un vídeo en X en el que muestra Mario Kart World, uno de los grandes exclusivos de la consola, con personajes que no forman parte del juego original. Entre ellos aparecen Hatsune Miku, Peter Griffin, Cinnamoroll y Red, de Angry Birds. La escena resulta llamativa, pero detrás de estas modificaciones hay un trabajo de ingeniería inversa que va mucho más allá de introducir personajes personalizados en un videojuego.
El anuncio también tiene una particularidad: el exploit se habría desarrollado en aproximadamente dos semanas con una importante ayuda de herramientas de inteligencia artificial, incluido Codex. Sin embargo, conviene matizar el alcance del descubrimiento. ns2jb no proporciona todavía un desbloqueo permanente ni instala un firmware personalizado completo. Es un avance relevante para la scene de Nintendo Switch 2, pero aún quedan barreras de seguridad por superar.
Qué es ns2jb y qué permite hacer en Nintendo Switch 2
El exploit aprovecha una vulnerabilidad de la versión original de Nintendo Switch de SmileBASIC, una aplicación de programación que puede ejecutarse en Switch 2 mediante la retrocompatibilidad. En lugar de depender de un componente físico adicional, el método utiliza un fallo de software para abrir una vía de ejecución de código en el sistema.
Según la documentación publicada por pepsipu, ns2jb permite ejecutar código nativo con los permisos de determinados módulos del sistema, conocidos como sysmodules. Esto amplía considerablemente las posibilidades frente a una modificación limitada a un único juego o aplicación.
Entre las capacidades descritas por el desarrollador se encuentran:
- Ejecutar homebrew: utilizar aplicaciones y herramientas creadas por la comunidad fuera del ecosistema oficial de Nintendo.
- Modificar videojuegos: alterar determinados elementos de los títulos compatibles, como demuestra el experimento realizado con Mario Kart World.
- Realizar copias de partidas guardadas: acceder a los datos de guardado para facilitar su respaldo y análisis.
- Investigar el sistema operativo: estudiar componentes internos de la consola y analizar su funcionamiento mediante técnicas de ingeniería inversa.
- Acceder a periféricos y recursos del sistema: aprovechar los permisos obtenidos para desarrollar nuevas herramientas y experimentos.
Estas posibilidades podrían impulsar una nueva etapa de investigación sobre el hardware y el software de Switch 2. No obstante, que el exploit permita ejecutar código en determinados módulos no significa que todas las aplicaciones, modificaciones o funciones estén disponibles de forma inmediata. Su alcance depende de los permisos conseguidos y de las limitaciones que todavía conserva el sistema.
SmileBASIC y Codex, las claves de la investigación
El jailbreak ns2jb aprovecha un fallo de seguridad en SmileBASIC, una aplicación de la Nintendo Switch original que también puede ejecutarse en Switch 2 gracias a la retrocompatibilidad. Según explica pepsipu, el desarrollador detrás del proyecto, ese punto de entrada le permitió encontrar otras debilidades del sistema y encadenarlas hasta conseguir ejecutar código propio en determinados componentes de la consola.
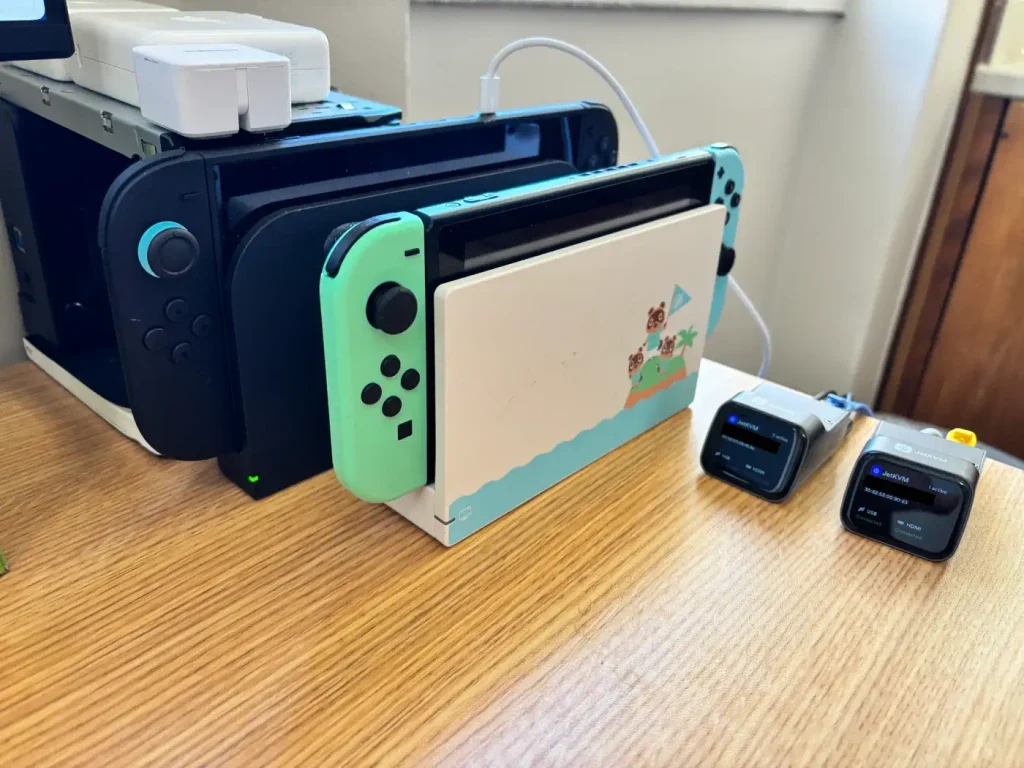
Este método abre la puerta a ejecutar aplicaciones creadas por la comunidad, modificar algunos juegos y explorar funciones del hardware que normalmente están restringidas. Sin embargo, no supone un desbloqueo completo de Switch 2 ni permite mantener el acceso después de reiniciar la consola: el proceso debe repetirse cada vez que se apaga o reinicia el sistema.

La investigación también destaca por el uso de Codex, la herramienta de programación de OpenAI. Pepsipu afirma que la asistencia de la inteligencia artificial le permitió automatizar buena parte del trabajo y avanzar en el proyecto en aproximadamente dos semanas. Aun así, eso no significa que la IA descubriera y verificara por sí sola todas las vulnerabilidades: el resultado depende también de las decisiones del investigador y de las pruebas realizadas.
Para quienes quieran conocer los detalles técnicos del procedimiento, pepsipu ha publicado una explicación más extensa en su blog.
Las limitaciones de ns2jb: no es un desbloqueo permanente
Pese a sus posibilidades, el jailbreak tiene una limitación fundamental: es de tipo tethered. Esto significa que el exploit no sobrevive al reinicio de la consola. Cuando Switch 2 se apaga o reinicia, el estado conseguido desaparece de la memoria y es necesario volver a ejecutar el proceso para recuperar el acceso.
Además, el método requiere una copia digital de SmileBASIC adquirida a través de Nintendo eShop, según los requisitos publicados para el exploit. La aplicación actúa como punto de entrada para iniciar la cadena de vulnerabilidades.
Tampoco se trata de un custom firmware o CFW completo. ns2jb no ofrece por ahora una solución persistente que permita arrancar la consola con las modificaciones activas de manera automática, ni demuestra un control completo y permanente del núcleo del sistema operativo.
Esta diferencia es importante porque los primeros exploits suelen funcionar como punto de partida para investigaciones posteriores. El acceso obtenido puede ayudar a descubrir nuevas vulnerabilidades, comprender mejor las protecciones internas y desarrollar herramientas más avanzadas, pero no garantiza que se consiga un desbloqueo completo.
También existe incertidumbre sobre la respuesta de Nintendo. La compañía podría investigar las vulnerabilidades y corregirlas mediante actualizaciones de software, además de tomar medidas respecto a la disponibilidad de la aplicación utilizada como punto de entrada. Por ahora, no hay que dar por hecho que el método seguirá funcionando indefinidamente en futuras versiones del firmware.
Un primer paso para la scene de Nintendo Switch 2
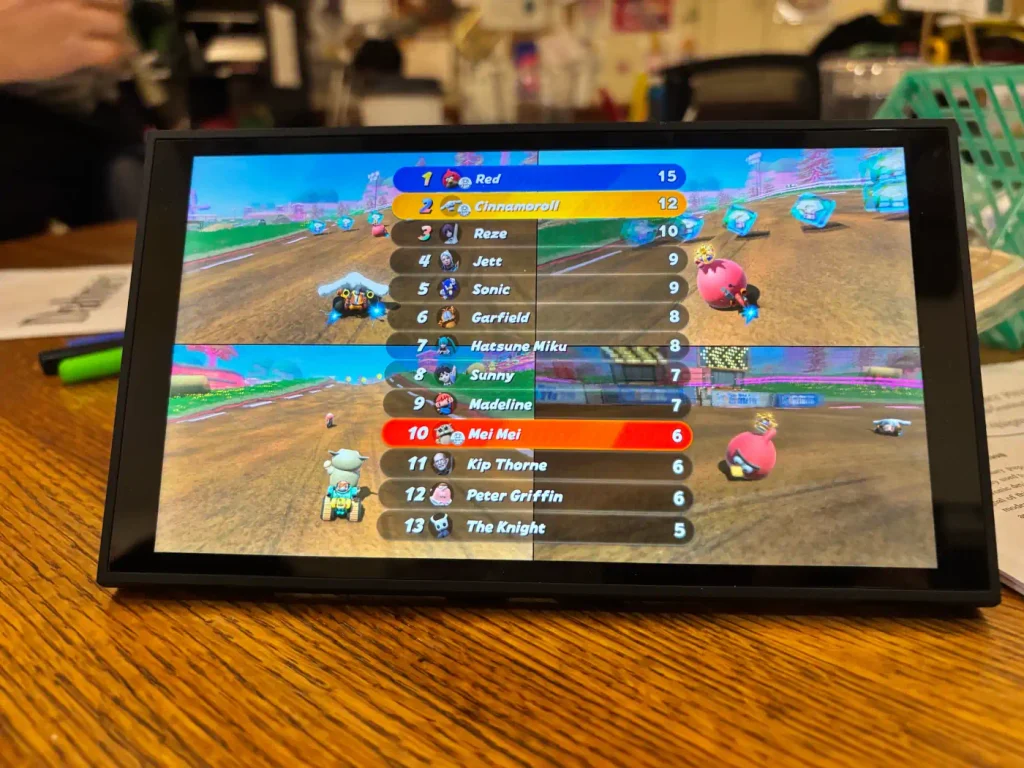
La llegada de ns2jb marca un avance significativo para quienes investigan el funcionamiento interno de la consola y desarrollan software independiente. La demostración con Mario Kart World permite visualizar sus posibilidades, pero el interés principal está en la ejecución de código nativo y en el acceso que ofrece a determinados componentes del sistema.
Si la comunidad consigue aprovechar este punto de partida, podrían aparecer nuevas herramientas de análisis, aplicaciones caseras y modificaciones para juegos exclusivos de Switch 2. También se abriría la puerta a comprender mejor cómo funciona el software de la consola y cómo se relaciona con su hardware.
Por ahora, el descubrimiento debe entenderse como una primera grieta en las protecciones de Nintendo, no como la caída definitiva de su sistema de seguridad. El siguiente paso será comprobar si otros investigadores consiguen ampliar sus capacidades, superar la dependencia del reinicio y desarrollar una solución más persistente.
La consola ya tiene una nueva vía para la experimentación por software, pero todavía queda camino por recorrer antes de que podamos hablar de un desbloqueo completo comparable al de otras plataformas modificadas. Y, como suele ocurrir con estos avances, la evolución de la scene dependerá tanto de los descubrimientos de la comunidad como de la respuesta de Nintendo.