Crear contraseñas seguras en 2026 ya no consiste en mezclar mayúsculas, números y símbolos dentro de 8 caracteres. Las reglas cambiaron: hoy importa más la longitud, que cada cuenta tenga su propia clave y que exista un segundo factor por si una contraseña se filtra.
En esta guía actualizada en noviembre de 2026 verás cómo crear una contraseña segura en pocos minutos, con ejemplos reales de claves débiles y fuertes, y cómo aplicar lo mismo en un negocio o equipo pequeño sin gastar de más.
Respuesta rápida: una contraseña segura en 2026 es larga (15 caracteres o más), única para cada cuenta, está guardada en un gestor de contraseñas y se refuerza con verificación en dos pasos o passkeys. Ya no necesitas cambiarla cada pocos meses, salvo que sospeches de una filtración.
Transparencia: este artículo incluye un enlace de afiliado a NordPass. Si compras desde ahí, recibimos una comisión sin costo extra para ti. Las recomendaciones se basan en fuentes públicas citadas al final, no en pruebas propias de laboratorio.
¿Qué es una contraseña segura en 2026?
Una contraseña segura es una clave larga, difícil de adivinar, usada solo en una cuenta y protegida por un segundo factor de autenticación. La complejidad aparente (símbolos, mayúsculas) pesa mucho menos que la longitud y la unicidad.
Lo que cambió: el NIST prioriza la longitud sobre los símbolos
La guía NIST SP 800-63B-4, publicada en julio de 2025, es la referencia técnica más citada sobre contraseñas. Sus puntos clave:
- Longitud mínima de 15 caracteres cuando la contraseña es el único factor de acceso; 8 si se combina con un segundo factor.
- Los sistemas deben aceptar contraseñas de al menos 64 caracteres y permitir pegar desde un gestor.
- Se eliminan las reglas obligatorias de composición (una mayúscula, un símbolo, etc.).
- Se eliminan los cambios periódicos obligatorios, salvo evidencia de compromiso.
- Las contraseñas deben compararse contra listas de claves comunes o filtradas.
Un matiz honesto: el NIST escribe para quienes diseñan servicios de inicio de sesión, no obliga a los usuarios. Aun así, resume lo que la evidencia respalda y es una buena brújula para tus propias claves. Puedes consultar el documento oficial del NIST.
Por qué «8 caracteres con símbolos» ya no basta
La tabla anual de Hive Systems estima cuánto tarda un atacante en descubrir una contraseña por fuerza bruta. Para una clave totalmente aleatoria de 8 caracteres con mayúsculas, minúsculas, números y símbolos, el cálculo bajó de 225 años (2024) a 164 (2025) y a 132 (2026). El cracking se acelera entre 20 % y 25 % cada año por el hardware disponible.
Antes de tranquilizarte con «132 años», lee la letra pequeña: la cifra supone una clave aleatoria cuyo hash ya fue robado. Las contraseñas que elegimos las personas (nombre, año, símbolo al final), las reutilizadas o las ya filtradas pueden caer en segundos. Hive lo resume así: más largo casi siempre gana a más complejo. Revisa la tabla completa de Hive Systems.
Cómo crear una contraseña segura paso a paso
Hay dos métodos válidos. Usa el primero para las pocas claves que debes recordar y el segundo para todo lo demás.
Método 1: frase de contraseña larga y fácil de recordar
- Elige cuatro o cinco palabras al azar (con dados, un generador o abriendo un libro en páginas al azar). No uses una frase famosa, una letra de canción ni algo que te describa.
- Únelas con guiones o espacios.
- Si el sitio lo exige, agrega un número o un símbolo. Por sí solos no la hacen fuerte; la longitud sí.
- Escríbela a mano al principio y repítela durante tres días hasta memorizarla.
Reserva este método para la contraseña maestra de tu gestor, el correo principal y el equipo de trabajo. Son las claves que no puedes delegar en una herramienta.
Método 2: contraseña aleatoria con un generador
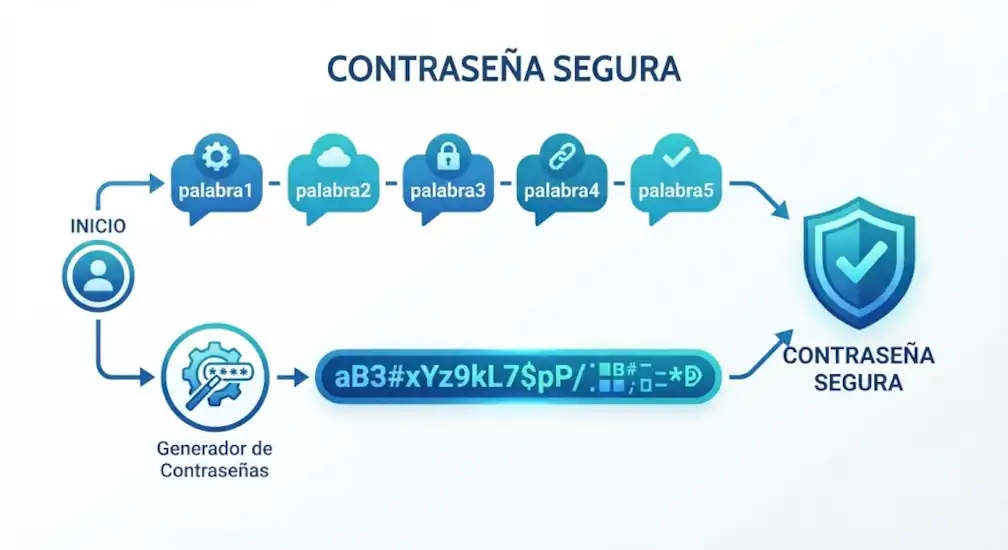
Para el resto de tus cuentas, deja que un generador de contraseñas aleatorias seguras cree claves de 16 caracteres o más y guárdalas en tu gestor. No intentes memorizarlas: el gestor las rellena por ti. Los gestores y los navegadores modernos incluyen un generador integrado, así que no necesitas instalar nada extra.
¿Cuántos caracteres debe tener una contraseña segura?
Nuestra recomendación práctica: 15 caracteres como mínimo en todo lo importante (correo, banca, gestor, cuentas de trabajo) y 16 o más si la genera un gestor. Con verificación en dos pasos activa, el estándar admite menos, pero no hay motivo para quedarse en el mínimo si no tienes que memorizarla.
Qué evitar al crear tu contraseña
- Datos personales: nombre, fecha de nacimiento, mascota o teléfono.
- Secuencias y palabras sueltas: 123456, qwerty, admin, contraseña.
- Sustituciones obvias: «P@ssw0rd» y similares; los diccionarios de ataque ya las incluyen.
- Una base repetida con pequeños cambios por servicio. Algunas guías lo proponen como truco de memoria, pero si una clave se filtra, el patrón es fácil de deducir.
- Reutilizar la misma clave en varias cuentas: una filtración compromete todas.
Ejemplos de contraseñas seguras y débiles
Todos estos ejemplos son ilustrativos. No uses ninguno tal cual: una contraseña publicada deja de ser segura.
| Ejemplo | Veredicto | Por qué |
|---|---|---|
| 123456 / admin | Débil | Están entre las más filtradas del mundo; se prueban primero. |
| Carlos1985! | Débil | Nombre + año + símbolo: patrón muy previsible. |
| P@ssw0rd | Débil | Sustitución clásica incluida en los diccionarios de ataque. |
| Verano2026! | Débil | Palabra común + año + símbolo. |
| cafe-lluvia-bicicleta-naranja-puente | Fuerte | Cinco palabras aleatorias, 36 caracteres, fácil de recordar. |
| k9Vt#2mRw!pQ8zLd | Fuerte | 16 caracteres aleatorios; solo viable guardada en un gestor. |
¿Sirven las contraseñas de 8 caracteres?
Solo si son realmente aleatorias, únicas y están protegidas con verificación en dos pasos. Una de 8 caracteres creada por una persona (por ejemplo, con un nombre y un número) es fácil de adivinar. Si puedes elegir, sube a 15 o más.
Las contraseñas más comunes del mundo en 2026
Según el estudio anual de NordPass (contraseñas filtradas entre septiembre de 2025 y septiembre de 2026, en 44 países), las tres más usadas fueron 123456, admin y 12345678. Si alguna cuenta tuya usa algo parecido, cámbiala hoy. Ten en cuenta que NordPass también vende un gestor de contraseñas, por lo que conviene leer sus datos con ese contexto. Más detalle en este resumen de Cybernews.
¿Hay que cambiar la contraseña cada cierto tiempo?
Aquí las guías se contradicen. La versión actual del NIST desaconseja los cambios obligatorios periódicos: empujan a las personas a hacer ajustes mínimos y previsibles («Clave1», «Clave2») que debilitan la seguridad. En cambio, páginas informativas de INCIBE todavía recomiendan renovarlas cada seis meses.
Nuestro criterio: no la cambies por calendario, cámbiala por evento. Una contraseña larga, única y con segundo factor no gana nada con rotarla cada trimestre.
Cuándo sí debes cambiarla
- Recibes un aviso de filtración de tu gestor o de Chrome.
- Perdiste un dispositivo o lo usó otra persona.
- Un empleado o colaborador con acceso deja el negocio.
- Compartiste la clave por WhatsApp, correo o una hoja de cálculo.
- Descubres que la reutilizaste en otro servicio que fue vulnerado.
Gestor de contraseñas: la forma realista de tener claves únicas
Nadie memoriza 80 contraseñas largas y distintas. Por eso el consejo central, avalado por INCIBE y por el propio NIST, es usar un gestor de contraseñas: tú recuerdas una sola clave maestra y la herramienta genera, guarda y rellena el resto cifradas.
Una precisión para no exagerar: según el informe DBIR 2026 de Verizon, explotar vulnerabilidades de software (31 %) superó por primera vez a las credenciales robadas como puerta de entrada más común. Aun así, las credenciales aparecen como dato comprometido en el 28 % de las brechas analizadas. Las contraseñas no son tu único riesgo, pero siguen siendo uno de los más baratos de corregir. Mantén también tus programas actualizados.
- Gestor del navegador (Chrome, Edge, Safari): es gratis y ya está instalado. Según la documentación de Google, Chrome cifra tus credenciales y avisa si alguna aparece en una filtración. Su límite: depende del navegador y de que tu cuenta de Google esté bien protegida (con verificación en dos pasos).
- Gestor dedicado (NordPass, Bitwarden, Proton Pass y similares): funciona entre navegadores y sistemas, y suele ofrecer bóvedas compartidas y control de acceso, útil si trabajas con otras personas.
Costos reales y límites del plan gratuito
Verificamos el caso de NordPass en comparativas de terceros de 2026. Los precios de referencia en dólares cambian con frecuencia y las fuentes no coinciden al 100 %, así que confirma siempre en la web oficial antes de pagar:
- Plan gratuito: incluye contraseñas ilimitadas, autocompletado y generador. Deja fuera funciones como el monitoreo de filtraciones o la detección de claves débiles o repetidas. Un análisis de septiembre de 2026 indica además que solo permite usarlo en un dispositivo a la vez; otra fuente no menciona ese límite.
- Premium individual: desde alrededor de 1,9 a 2 USD al mes con pago anual por adelantado. Un análisis reporta que la renovación sube a unos 2,99 USD al mes.
- Familiar (6 usuarios): desde unos 3,69 USD al mes el primer año, con renovación más cara según la misma fuente.
Recomendación: si quieres empezar sin complicarte, puedes probar NordPass con su plan gratuito o ver sus planes de pago a través de este enlace de afiliado. Si compras, recibimos una comisión sin costo adicional para ti.
Refuerza tus contraseñas con verificación en dos pasos y passkeys
Verificación en dos pasos: qué tipo elegir
El segundo factor evita que robar tu contraseña sea suficiente para entrar. De mejor a peor, como regla práctica: llave de seguridad física o passkey, app autenticadora y, en último lugar, código por SMS. El SMS es mejor que nada, pero es el más fácil de interceptar o desviar.
Actívala primero en tu correo principal, la banca, tu cuenta de Google o Apple, y las herramientas del negocio.
Passkeys (claves de acceso): qué son y por qué ya pesan
Una passkey reemplaza la contraseña por una credencial ligada a tu dispositivo, que desbloqueas con huella, rostro o PIN. No se escribe, no se puede adivinar y no sirve en un sitio falso de phishing. Según el Passkey Index 2026 de la FIDO Alliance (octubre de 2026), el 36 % de los inicios de sesión exitosos ya usa passkey (26 % un año antes) y tienen un 93 % de éxito frente al 78 % de la autenticación multifactor tradicional.
No todos los servicios las aceptan todavía, así que por ahora conviven con las contraseñas. Si un sitio ofrece passkey, actívala y conserva una contraseña larga como respaldo.
Contraseñas seguras para Wi-Fi, correo y cuenta de Google
Contraseña de Wi-Fi del hogar o la oficina
- Usa cifrado WPA2 o WPA3 y una frase larga de 15 caracteres o más.
- Cambia la contraseña de administración del router, que debe ser distinta a la del Wi-Fi.
- Ofrece una red de invitados para visitas y clientes.
- En redes públicas, considera una VPN confiable.
Correo y cuenta de Google
Tu correo es la llave maestra: con él se restablecen casi todas las demás cuentas. Dale tu clave más fuerte, activa la verificación en dos pasos y, si usas Chrome, revisa de vez en cuando el chequeo de contraseñas de Google Password Manager, que señala claves expuestas, repetidas o débiles.
Política de contraseñas para tu negocio o equipo
Si diriges un negocio pequeño, no necesitas un manual de 30 páginas. Con estas cinco reglas cubres lo esencial:
- Longitud mínima de 15 caracteres o frase de contraseña, sin reglas absurdas de símbolos.
- Un gestor para todo el equipo con bóvedas compartidas, en lugar de contraseñas en WhatsApp, correos o hojas de cálculo.
- Verificación en dos pasos obligatoria en correo, banca, hosting, redes sociales y paneles de administración.
- Cambio por evento, no por calendario: filtración, pérdida de equipo o salida de una persona.
- Baja de accesos el mismo día en que alguien se va, y revisión trimestral de quién tiene acceso a qué.
Sobre costos: un gestor suele cobrarse por usuario y por mes, y los planes de equipo cuestan más que los personales. Consulta los precios vigentes en cada web antes de presupuestar. Para comparar opciones, revisa nuestra guía de gestores de contraseñas para tu equipo y el artículo sobre ciberseguridad para pymes.
Qué hacer si tu contraseña se filtró
- Cambia la contraseña del servicio afectado cuanto antes.
- Cámbiala también en cualquier otra cuenta donde usaste la misma combinación de correo y clave.
- Activa la verificación en dos pasos si aún no la tenías.
- Comprueba tu correo en Have I Been Pwned (servicio que INCIBE recomienda) para ver en qué filtraciones aparece.
- Desconfía de mensajes sospechosos: tras una filtración aumentan los intentos de phishing.
- Revisa tu equipo con un antivirus fiable, ya que algunas filtraciones vienen de malware que roba credenciales. Aquí tienes opciones de antivirus gratis.
Si estás en España y dudas, la Línea de Ayuda en Ciberseguridad de INCIBE (017) es gratuita y confidencial. Para ir más a fondo, consulta nuestra guía de seguridad digital para proteger tus cuentas y datos.
Checklist de 5 minutos para tener contraseñas seguras
- Crea una frase de contraseña de 4 o 5 palabras aleatorias para tu clave maestra.
- Elige un gestor de contraseñas (el del navegador sirve para empezar).
- Cambia primero las claves del correo, la banca y tu cuenta de Google o Apple.
- Activa la verificación en dos pasos en esas mismas cuentas.
- Reemplaza cualquier contraseña repetida o tipo «123456».
- Comprueba tu correo en Have I Been Pwned.
- Si tienes equipo, comparte estas reglas y abandona las claves por WhatsApp.
Preguntas frecuentes sobre contraseñas seguras
¿Cuántos caracteres debe tener una contraseña segura?
Lo recomendable es 15 caracteres o más. El NIST fija 15 como mínimo cuando la contraseña es el único factor y 8 si hay un segundo factor, pero cuanto más larga, mejor.
¿Puedo usar la misma contraseña en varias cuentas?
No. Si un servicio sufre una filtración, los atacantes prueban esa misma combinación de correo y clave en otros sitios. Cada cuenta debe tener la suya.
¿Es seguro guardar las contraseñas en Chrome?
Es una opción razonable para empezar: según Google, cifra tus credenciales y avisa si aparecen en filtraciones. Protege bien tu cuenta de Google con verificación en dos pasos. Si necesitas compartir claves con un equipo, un gestor dedicado ofrece más control.
¿Qué es una frase de contraseña?
Es una contraseña formada por varias palabras elegidas al azar (por ejemplo, cuatro o cinco) unidas entre sí. Es larga, fácil de recordar y mucho más difícil de adivinar que una palabra con símbolos.
¿Los passkeys reemplazan a las contraseñas?
Poco a poco. Los passkeys ya representan más de un tercio de los inicios de sesión exitosos según FIDO Alliance, pero muchos servicios aún no los ofrecen. Mientras tanto, usa passkeys donde existan y contraseñas largas y únicas en el resto.
Fuentes consultadas
- NIST SP 800-63B-4: Digital Identity Guidelines (julio 2025)
- Hive Systems Password Table 2026
- Verizon DBIR 2026
- FIDO Alliance, Passkey Index 2026
- INCIBE, gestión de contraseñas seguras
- Google, cómo Chrome protege tus contraseñas
- INCIBE, cómo comprobar si tus cuentas están comprometidas
- Cybernews, estudio NordPass 2026 de contraseñas más comunes