Descubre qué hay detrás de PHP2Shell, la masiva vulnerabilidad descubierta con IA que afecta a gran parte de internet, y aprende cómo te afecta.
Caos en internet por PHP2Shell: qué es el fallo crítico que ha obligado a apagar webs en todo el mundo
Durante las últimas horas, internet ha vivido uno de los episodios de tensión más grandes de los últimos años. Organismos gubernamentales en Europa, hospitales, universidades y portales de todo el mundo comenzaron a desaparecer de la red de forma repentina. No se trató de una caída rutinaria ni de un fallo técnico aislado, sino de una medida drástica y coordinada de emergencia: desconectar los servidores de internet antes de que fuera demasiado tarde.
El motivo detrás de este apagón preventivo responde a PHP2Shell, una combinación de vulnerabilidades críticas descubiertas en el núcleo de PHP. Con una calificación de gravedad casi sin precedentes, este fallo ha puesto en alerta máxima a gigantes tecnológicos, agencias de ciberseguridad como la NSA y el CERT-EU, y a millones de administradores web que se han visto obligados a una carrera contrarreloj para parchear sus sistemas antes de que los atacantes tomaran el control absoluto de la infraestructura digital.
Los 7 Mejores Antivirus Gratis para PC en 2026: Guía Definitiva
¿Qué es exactamente PHP y por qué media internet depende de él?
Para entender la magnitud del problema, primero hay que mirar hacia los cimientos invisibles de la web. PHP es un lenguaje de programación de código abierto que se ejecuta en el servidor y cuya función principal es dar vida a los sitios dinámicos. Cuando un usuario entra a una página web, el servidor utiliza PHP por detrás para ensamblar los contenidos, procesar bases de datos y enviar la página terminada al navegador en cuestión de milisegundos.
Al ser un proyecto gratuito, de código abierto y mantenido en gran parte por voluntarios, su adopción se ha extendido de forma masiva a lo largo de las últimas décadas. Según datos de rastreadores web como W3Techs, PHP impulsa aproximadamente el 70% de todos los sitios web cuya tecnología se puede identificar. Además, es el motor principal detrás de gigantescos ecosistemas como WordPress (que alimenta cerca del 40% de las webs del mundo, desde pequeños blogs hasta tiendas online y portales corporativos), Drupal, Joomla y el software de Wikipedia (MediaWiki). Un fallo en el núcleo de PHP no es un error de una aplicación específica; es una brecha en los cimientos que sostiene a gran parte de internet.
¿Qué ha ocurrido y en qué consisten las vulnerabilidades PHP2Shell?
El núcleo de la crisis gira en torno a dos fallos críticos de seguridad muy graves identificados bajo las designaciones CVE-2026-109618 y CVE-2026-109619. Ambos problemas recibieron una puntuación de 9.2 sobre 10 en la escala CVSS v4.0, lo que los sitúa en la categoría de máximo riesgo dentro de la industria.
Técnicamente, se trata de vulnerabilidades de seguridad de memoria originadas en la forma en que PHP gestiona los errores fatales, especialmente cuando se producen desbordamientos de memoria (out-of-memory):
- CVE-2026-109618 (Fallo en la subida de archivos): Ocurre durante el procesamiento de datos en la carga de archivos o sesiones. Si una petición se interrumpe de forma abrupta por superar los límites de memoria, el sistema puede dejar un estado interno corrupto que un atacante logra reutilizar posteriormente para filtrar información confidencial o ejecutar comandos arbitrarios.
- CVE-2026-109619 (Error de estado global y OPcache): Implica que datos residuales de peticiones anteriores sobreviven de forma indebida en la memoria compartida o en el registro de errores (backtrace), permitiendo manipular el flujo de ejecución del servidor.
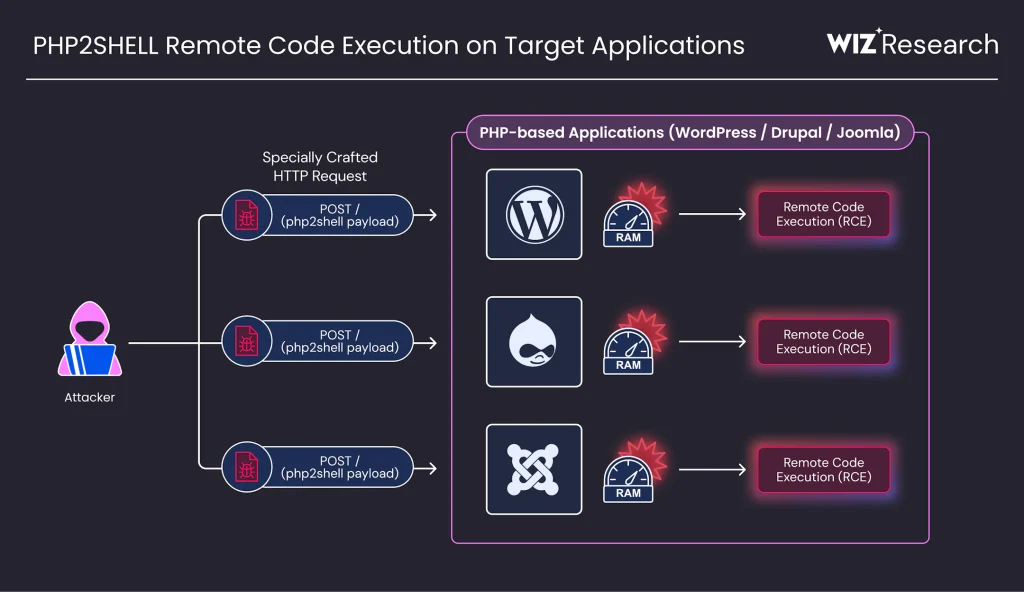
Lo más alarmante de PHP2Shell es que permite la ejecución remota de código (RCE) sin autenticación. Esto significa que un pirata informático puede enviar peticiones maliciosas a un servidor vulnerable a través de internet y tomar el control total del equipo sin necesidad de introducir contraseñas ni tener una cuenta de usuario. Además, los investigadores demostraron que estas fallas también permiten extraer datos sensibles de la memoria del servidor (como contraseñas, claves de API y tokens de autenticación) incluso sin llegar a ejecutar comandos.
¿Cuándo se descubrieron y qué papel ha jugado la Inteligencia Artificial?
El origen de estos fallos se remonta a más de diez años en el código base de PHP, pero ha sido ahora cuando la Inteligencia Artificial ha cambiado las reglas del juego. Las vulnerabilidades fueron detectadas en agosto de 2026 por investigadores de las firmas Calif y Wiz. La gran novedad fue el uso de modelos avanzados de lenguaje, como GPT-5.6 Sol (de OpenAI) y Gemini 4 Argon (de Google DeepMind), para analizar y encadenar errores complejos que para un ojo humano habrían sido casi imposibles de escalar a un ataque práctico en poco tiempo.
Lo que antes requería meses de análisis manual por parte de equipos altamente especializados, los modelos de IA de frontera lo consiguieron adaptar y probar en cuestión de horas o días. Esta capacidad permitió a los investigadores descubrir los fallos y colaborar en privado con la Fundación PHP para preparar parches antes de que los cibercriminales explotaran estas debilidades a gran escala. Sin embargo, también sienta un precedente claro: la IA se ha convertido en un factor clave tanto para defender sistemas como para buscar puntos débiles en el software que sostiene internet.
¿A qué se debe el caos global y los apagones en gobiernos y empresas?
La ola de caídas y cortes de servicio vividos entre el 21 y el 22 de octubre no se debió a que los servidores colapsaran por sí solos, sino a una respuesta de contención preventiva. Cuando los detalles de las fallas de seguridad se filtraron poco antes del lanzamiento oficial de los parches, las agencias de ciberseguridad internacionales —como la NSA en Estados Unidos o el CERT-EU en la Unión Europea— dieron una instrucción clara y drástica a las organizaciones: parchear de inmediato o desconectar los servidores de internet.
Ante la imposibilidad de actualizar de inmediato miles de sistemas complejos sin antes hacer pruebas, muchas instituciones prefirieron «apagar la luz» temporalmente para proteger sus bases de datos. Esto provocó la desconexión de portales gubernamentales en países como Francia y Alemania, la suspensión preventiva de herramientas internas en proyectos como Wikipedia y la Internet Archive, e incluso el apagado preventivo de páginas web en universidades y centros de salud, como el Hospital Universitario Charité de Berlín.
¿Hay ataques reales en marcha por parte de piratas informáticos?
Lamentablemente, no todo se ha quedado en un apagón preventivo. Apenas se hicieron públicas las actualizaciones de seguridad, diversos grupos cibercriminales comenzaron a escanear la red de forma masiva en busca de servidores expuestos que aún no hubiesen aplicado el parche.

Empresas de seguridad y proveedores de infraestructura como Cloudflare, AWS y Akamai confirmaron un incremento exponencial en el tráfico malicioso, pasando de miles a millones de intentos de ataque automatizados en cuestión de horas. En repositorios públicos y foros ya circulan scripts de prueba de concepto que intentan inyectar código malicioso a través de la memoria del servidor. Además, firmas especializadas como CrowdStrike advierten que varios de estos intentos dejan muy pocas huellas en los registros tradicionales de las páginas web, por lo que muchos administradores podrían haber sufrido intrusiones sin notarlo a simple vista.
¿Qué pasa si una web usa una versión antigua de PHP o no se actualiza a tiempo?
Para quienes gestionan un sitio web (como un blog en WordPress o una pequeña tienda online) y no han aplicado los cambios, el escenario es complejo, sobre todo en dos aspectos fundamentales:
- El problema de las versiones obsoletas: La Fundación PHP lanzó actualizaciones de emergencia únicamente para las versiones con soporte activo (PHP 8.2, 8.3, 8.4 y 8.5). Sin embargo, se calcula que más de un millón de servidores en todo el mundo siguen funcionando con versiones antiguas como PHP 8.1 o inferiores. Estas versiones no recibirán parches oficiales directos, lo que deja a esos sitios expuestos de forma permanente a menos que se migre a una versión superior o el proveedor de hosting aplique parches personalizados.
- El riesgo de las «puertas traseras»: Aplicar la actualización de PHP cierra la puerta a futuros ataques, pero no elimina una intrusión que ya haya ocurrido. Si un cibercriminal logró acceder al servidor antes de que se instalara el parche, es muy probable que haya dejado instalada una «puerta trasera» (un archivo malicioso oculto) para mantener el acceso al sistema. Por esta razón, los expertos recomiendan no solo actualizar, sino también revisar minuciosamente los archivos de la web en busca de cambios no autorizados.
Afortunadamente, para la gran mayoría de usuarios que utilizan servicios de alojamiento web gestionado (como WordPress alojado en plataformas comerciales donde la empresa se encarga del servidor), la carga operativa es mínima. Proveedores como Hostinger, GoDaddy y otros grandes del sector han tomado cartas en el asunto de inmediato, desplegando capas de protección adicionales en sus cortafuegos y automatizando la actualización de las versiones de PHP en su infraestructura sin que el usuario tenga que mover un dedo.
En estos casos, la recomendación principal es simplemente verificar desde el panel de control o el gestor que el sitio opera con una versión respaldada, ya que la propia plataforma se encarga de aplicar los parches a nivel de servidor. Por el contrario, si gestionas un servidor privado virtual (VPS) de forma completamente independiente o un entorno autogestionado (self-hosted), la responsabilidad recae por completo en ti: deberás actualizar manualmente los paquetes de PHP en tu terminal o sistema operativo cuanto antes para evitar brechas de seguridad.
A mí como usuario de a pie, ¿cómo me afecta esto en el día a día?
Ante noticias que hablan de caídas globales de internet, servidores comprometidos y millones de ataques automatizados, es normal preguntarse si las cuentas personales, el acceso a la banca online o las plataformas de streaming corren peligro. La respuesta corta es que, para un usuario de a pie, el impacto directo es muy limitado.
A diferencia de los virus informáticos tradicionales o el software malicioso que infecta un ordenador personal o un teléfono móvil al navegar, PHP2Shell es un problema que afecta exclusivamente a los servidores web. Esto significa que los grandes servicios digitales que utilizas a diario (como Netflix, las principales redes sociales o la banca online) cuentan con equipos de seguridad dedicados y una infraestructura propia que suele estar fuertemente vigilada y parcheada de inmediato.
Sin embargo, el riesgo colateral para un usuario común proviene de los sitios web más pequeños, blogs o comercios electrónicos locales que utilicen plataformas basadas en PHP y cuyos administradores tarden en actualizar. Si un sitio de estos resulta comprometido, los atacantes podrían utilizarlo temporalmente para inyectar contenido malicioso, redirigir tráfico o intentar campañas de phishing de oportunidad. Por lo tanto, aunque no vas a perder el acceso a tus servicios habituales por navegar por la red, conviene mantener la precaución en plataformas menos conocidas.
¿Qué puedo hacer yo como usuario para protegerme?
Aunque la gestión técnica de esta vulnerabilidad recae por completo en los administradores de los servidores y proveedores de alojamiento, como usuario final puedes adoptar una serie de medidas prácticas para blindar tu seguridad digital durante estos días:
- Activa la verificación en dos pasos (2FA): Es la barrera más efectiva. Si utilizas gestores de contraseñas y cuentas importantes (correo, banca, redes sociales), asegúrate de tener activado el doble factor de autenticación para que, aunque obtengan tus datos, no puedan entrar.
- Desconfía de correos o mensajes sospechosos: Los ciberdelincuentes suelen aprovechar estas crisis masivas para enviar campañas de suplantación de identidad (phishing), simulando ser alertas urgentes de seguridad de tus servicios para que hagas clic en enlaces maliciosos.
- Actualiza tus credenciales clave: Como buena práctica general, si sospechas que alguna plataforma menor que utilizas habitualmente ha podido verse afectada, cambia tu contraseña de inmediato y evita repetir la misma clave en varios sitios.
- Mantén tus dispositivos al día: Asegúrate de que tu navegador web y el sistema operativo de tu ordenador o móvil estén actualizados con los últimos parches de seguridad.
«Patch the Planet» y el nuevo tablero de juego de la ciberseguridad impulsada por IA
La magnitud de la crisis de PHP2Shell ha obligado a la industria tecnológica a replantearse cómo se audita y protege el software de código abierto en la era de la inteligencia artificial. Como respuesta directa a estos acontecimientos, actores clave del sector y empresas como OpenAI impulsaron iniciativas coordinadas como «Patch the Planet«, un esfuerzo global para dotar a los mantenedores y desarrolladores de recursos económicos y herramientas avanzadas de IA capaces de adelantarse a las amenazas.
Este movimiento incluye la asignación de fondos millonarios para subsidiar el acceso a modelos de IA especializados orientados a la defensa de infraestructuras críticas. El caso PHP2Shell ha demostrado una doble realidad: por un lado, las inteligencias artificiales de frontera permitieron a los investigadores descubrir y corregir fallos que llevaban más de una década ocultos; por otro, evidenció que los ciberdelincuentes pueden utilizar esas mismas capacidades para automatizar ataques a una velocidad sin precedentes. La ciberseguridad ya ha entrado oficialmente en una nueva era donde la velocidad de respuesta depende de agentes inteligentes en ambos lados del tablero.
El futuro de la seguridad digital en la era de los modelos de lenguaje
Al final del día, el episodio de PHP2Shell pasará a la historia de la tecnología no solo por el colapso preventivo de portales gubernamentales o los millones de intentos de ataque interceptados por plataformas como Cloudflare, sino como el momento en que se redefinieron las reglas del software. Durante años, la seguridad de internet se ha sostenido sobre líneas de código escritas hace décadas, consideradas seguras simplemente porque nadie había logrado descifrar su complejidad con los métodos tradicionales.
La llegada de los modelos de lenguaje avanzados ha roto esa falsa sensación de seguridad al demostrar que la complejidad ya no es un escudo infranqueable. Lejos de ser un caso aislado, los expertos advierten que este tipo de descubrimientos se multiplicarán en los próximos meses. El gran reto para el futuro digital no será evitar que aparezcan fallos en los cimientos de la red, sino lograr que los defensores utilicen la inteligencia artificial con la misma rapidez y eficacia para blindar los sistemas antes de que las herramientas ofensivas de los atacantes hagan estragos.